仮想通貨取引所最大手のバイナンスがハッキング被害に合い、ByBit(バイビット)の2180億円の5倍近い規模となる約1兆円の不正流出となり、世界最大のハッキング被害となりました。
本稿ではバイナンスの経営が今後どうなっていくのか、日本のバイナンス法人への影響など墨汁うまいがどう考えているのかについて仮想通貨(暗号資産)投資家向けにわかりやすく解説を行います。
直近のBitgetハッキングについては墨汁マガジンVol.1289「Bitget500億円超ハッキング、使い続けて大丈夫か?海外取引所の限界を考える」を参照してください。
バイナンスで1兆円規模のハッキング
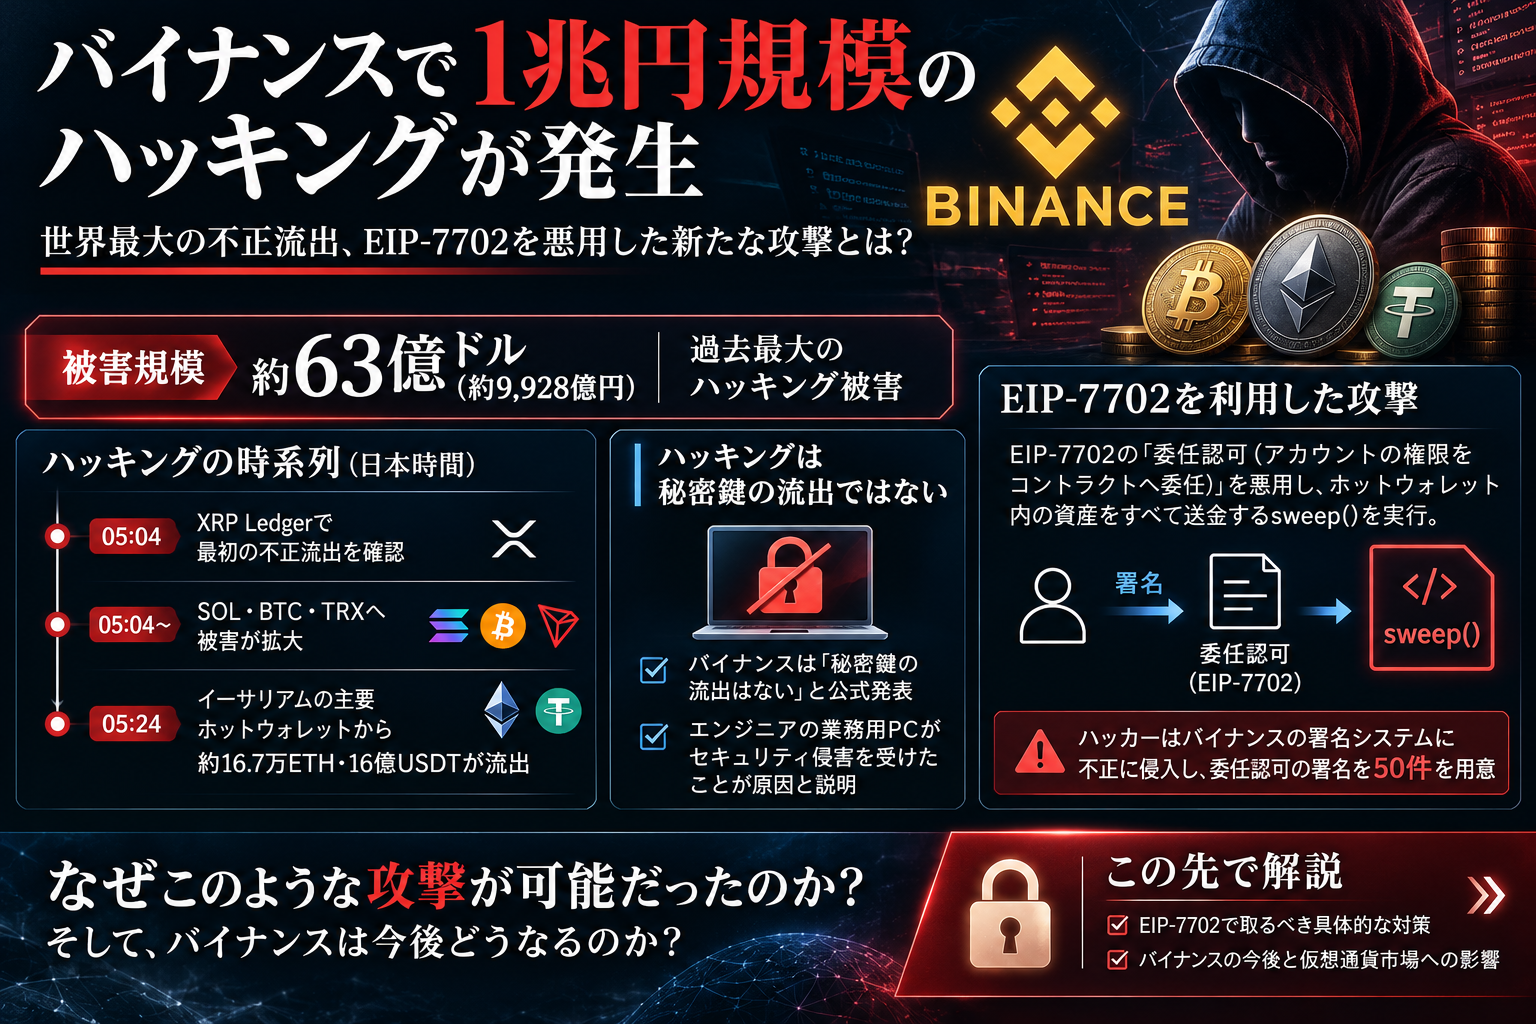
世界最大の仮想通貨(暗号資産)取引所Binance(バイナンス)は日本時間2026年10月30日、USDCやUSDTなどのステーブルコイン、ビットコイン(Bitcoin: $BTC)やイーサリアム(Ethereum: $ETH)など約63億ドル、日本円にして約9928億円相当が盗まれる史上最大規模のハッキング被害を受けました。
オンチェーン上では日本時間午前5時4分ごろにXRP Ledgerから最初の不正流出が確認され、その後ソラナ(Solana: $SOL)、ビットコイン、トロン(TRON: $TRX)へ拡大。午前5時24分ごろにはイーサリアムの主要ホットウォレットから約16.7万ETHや16億USDTを含む巨額資産が一度に移動し、わずかな時間で複数チェーンへ被害が広がったのです。
ではここからはイーサリアムにおけるEIP-7702を利用したハッカーの攻撃手法の変化から見える仮想通貨取引所の今後のリスク、DeFiへの影響についてみていきましょう。
ハッキングは秘密鍵流出ではない
バイナンスの公式発表によると、秘密鍵が流出した痕跡はないとしており、エンジニアが業務に使用するパソコンがセキュリティ侵害を受けたことが理由としています。
これを裏付けているのがイーサリアムにおけるハッキングに利用されたEIP-7702であり、
「EIP-7702でホットウォレット内のトークンをすべて送金するsweep()を実行するため、委任認可を署名させた

